השוואת 9 כלי AI לסקירת קוד: מי באמת מבין את הקודבייס שלכם
השוואה חדשה של 9 כלי AI לסקירת קוד חושפת פערים בעומק ההקשר, באבטחה ובמחיר. מה חשוב לבדוק לפני שבוחרים כלי לצוות הפיתוח, ומה זה אומר לצוותים בישראל.

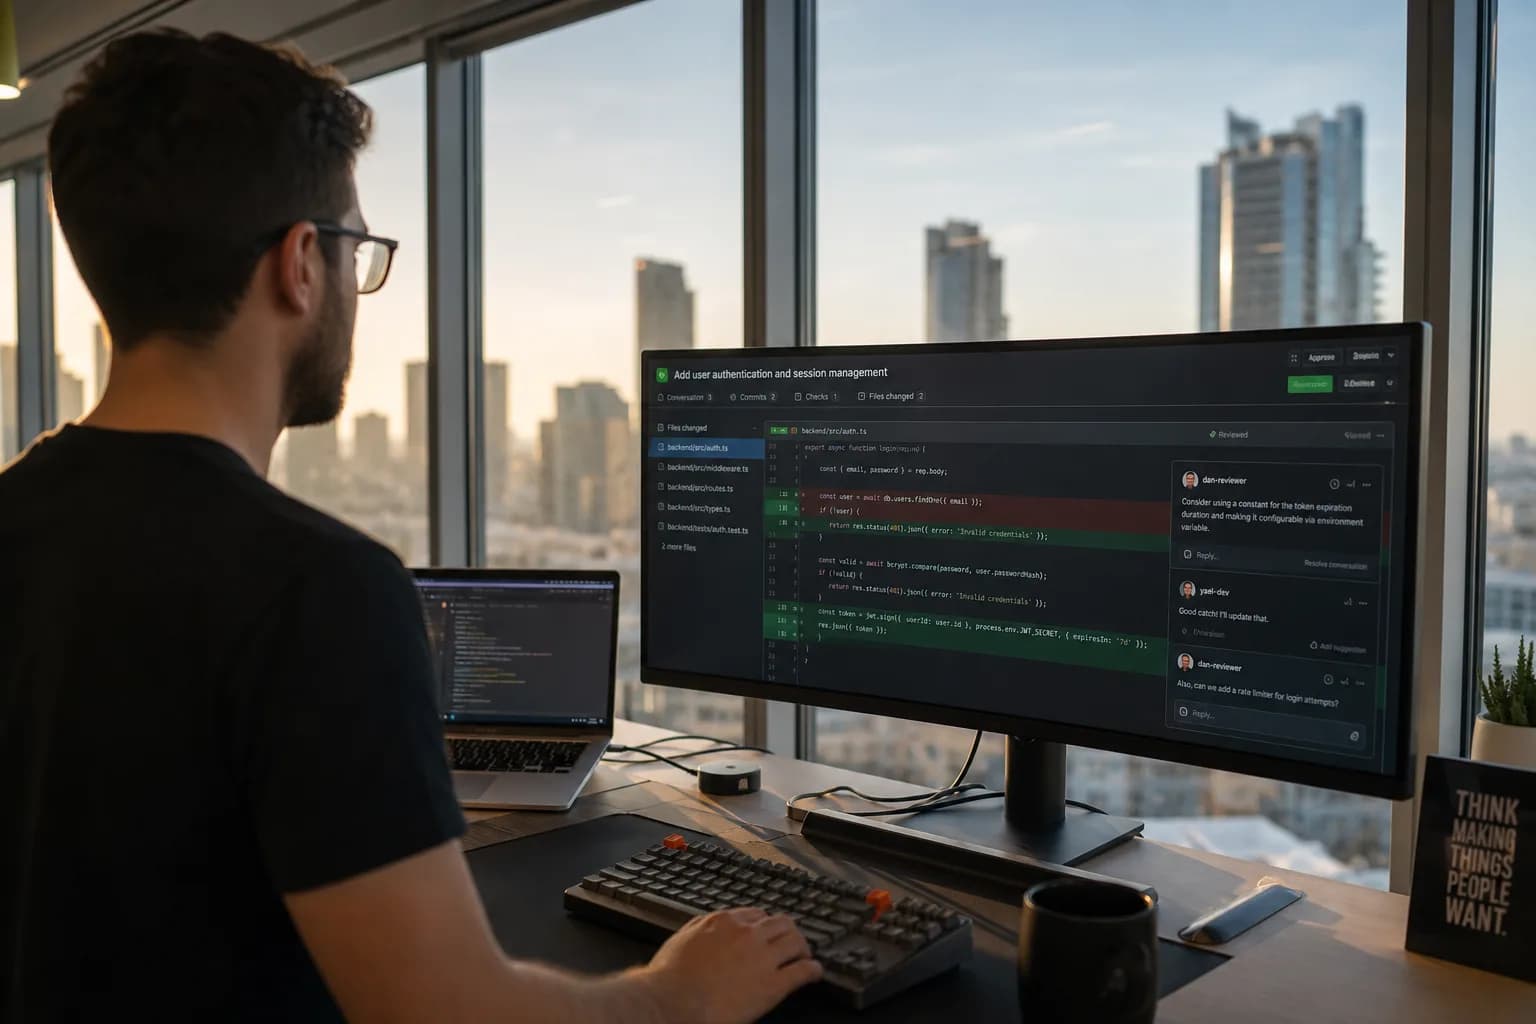
השוואה מקיפה שפורסמה החודש בוחנת 9 כלי AI לסקירת קוד, ומגיעה למסקנה אחת חדה: כמעט כל הכלים יודעים לתפוס את הבאגים הקלים, אבל ההבדל האמיתי הוא היכולת להבין את ההקשר של הקודבייס כולו ולא רק את ה-diff הנוכחי. בשוק שבו כל צוות פיתוח שני שוקל להוסיף בוט סקירה ל-pull requests, הבחירה הפכה למסובכת מתמיד.
מה נבדק: 9 כלים, שלושה קריטריונים
ההשוואה, שעודכנה לאוגוסט 2026, דירגה את הכלים לפי שלושה צירים מרכזיים: עומק ההקשר (כמה מהקודבייס הכלי באמת רואה ומבין), יכולות אבטחה (זיהוי חולשות ולא רק בעיות סגנון) ותמחור, כולל נתוני עלות אמיתיים וטבלאות השוואה. אלה הכלים שנכנסו לבדיקה:
- Optibot
- CodeRabbit
- Greptile
- Qodo
- GitHub Copilot Code Review
- Cursor BugBot
- SonarCloud
- Amazon Q Developer
- Sourcegraph Cody
הרשימה מערבבת שחקנים מסוגים שונים: פלטפורמות ענק כמו GitHub ואמזון, סטארטאפים ממוקדים כמו CodeRabbit ו-Greptile, וכלים שצמחו מתוך עולם ה-static analysis הקלאסי כמו SonarCloud. הערבוב הזה בדיוק הוא מה שמקשה על צוותים להשוות תפוחים לתפוחים: חלק מהכלים מתמחרים לפי מפתח, אחרים לפי נפח סקירות, וההבדלים מצטברים מהר בצוות של עשרות מפתחים.
הממצא המרכזי: diff זה לא מספיק
המסקנה החשובה ביותר מההשוואה היא שרוב הכלים מתפקדים דומה בשכבה השטחית: טעויות תחביר, בעיות סגנון, באגים נקודתיים שנראים בבירור בתוך השינוי עצמו. הפער נפתח כשמדובר בבעיות שדורשות הבנה רוחבית, למשל שינוי בפונקציה אחת ששובר הנחה סמויה בקובץ אחר, או דפוס אבטחה שחוזר על עצמו בכמה שירותים במקביל. כלי שרואה רק את ה-diff פשוט לא מסוגל לתפוס את זה.
בוט שמעיר על שמות משתנים זה נחמד, אבל הערך האמיתי מגיע כשהכלי אומר לך שהשינוי הזה מתנגש עם לוגיקה שכתובה במודול אחר לגמרי. שם עובר הגבול בין צעצוע לכלי עבודה.
אבטחה: הצ'ק-בוקס שהופך לקריטריון ראשי
ציר האבטחה בהשוואה מקבל משנה תוקף על רקע ההתפתחויות של הימים האחרונים בעולם המודלים. יכולות גילוי חולשות אוטומטי מתקדמות בקצב מהיר, ומה שנחשב לפני שנה ליכולת של חוקרי אבטחה בלבד מחלחל לכלי הפיתוח היומיומיים. כלים כמו SonarCloud מגיעים ממורשת של ניתוח סטטי וכללי אבטחה מובנים, בעוד שכלים חדשים יותר נשענים על מודלי שפה כדי לזהות דפוסי חולשה שקשה לתאר בכללים קשיחים. ההשוואה מראה שאף כלי לא מצטיין בשני העולמות במקביל, ולכן צוותים רבים ירכיבו בפועל שילוב של שניים.
לפני שבוחרים כלי, הריצו פיילוט על 20-30 pull requests אמיתיים מהעבר שכבר יודעים מה היו הבאגים בהם. כך תמדדו לא רק כמה הערות הכלי מייצר, אלא כמה מהן היו תופסות בעיות אמיתיות וכמה הן סתם רעש.
מה זה אומר לצוותי פיתוח בישראל
לצוותים ישראליים יש כאן כמה שיקולים פרקטיים. ראשית, עלות: בסטארטאפ של 15 מפתחים, ההבדל בין תמחור פר-מפתח לתמחור לפי שימוש יכול להסתכם באלפי דולרים בשנה, ולכן שווה לבנות תחזית שימוש לפני חתימה. שנית, אינטגרציה: רוב הצוותים בארץ עובדים על GitHub או GitLab, וכדאי לוודא שהכלי תומך בזרימת העבודה הקיימת בלי לשנות תהליכים. שלישית, רגולציה ופרטיות קוד: חברות שעובדות עם לקוחות ביטחוניים או פיננסיים חייבות לבדוק היכן הקוד מעובד, האם הוא נשמר אצל הספק, והאם קיימת אופציית self-hosted.
- הגדירו מה הבעיה שאתם פותרים: עומס על סוקרים אנושיים, איכות קוד, או אבטחה
- בדקו את עומק ההקשר: האם הכלי מאנדקס את כל הריפו או רואה רק את ה-diff
- חשבו עלות שנתית אמיתית לפי גודל הצוות וקצב ה-PRs, לא לפי מחיר הכניסה
- ודאו מדיניות ברורה לגבי שמירת קוד ואימון מודלים על הנתונים שלכם
- מדדו אחרי חודש: יחס בין הערות מועילות לרעש, וזמן ממוצע לסגירת PR
מה הלאה: מסקירה לתיקון
הכיוון של השוק ברור: הכלים לא יסתפקו בהערות, אלא יציעו תיקונים מוכנים ואף יפתחו PRs משלהם. השאלה שתכריע מי ישרוד היא לא מי מייצר הכי הרבה הערות, אלא מי מייצר את ההערות שבאמת חוסכות באג בפרודקשן. ההשוואה הנוכחית נותנת נקודת פתיחה טובה, אבל בקצב שבו הכלים מתעדכנים, שווה לחזור ולבחון את הבחירה כל שניים-שלושה רבעונים. צוות שיבנה לעצמו תהליך מדידה פנימי פשוט יוכל להחליף כלי בלי דרמה כשהתמונה תשתנה.
שאלות נפוצות
מה ההבדל בין כלי AI לסקירת קוד לבין ניתוח סטטי רגיל?
ניתוח סטטי קלאסי עובד לפי כללים קבועים מראש ותופס בעיקר דפוסים מוכרים. כלי AI לסקירת קוד משתמשים במודלי שפה כדי להבין כוונה ולוגיקה, ולכן יכולים לזהות בעיות הקשריות כמו התנגשות בין מודולים או הפרת הנחות עסקיות. השילוב של שניהם נותן את הכיסוי הרחב ביותר.
האם כלי סקירת קוד מבוססי AI בטוחים לשימוש עם קוד קנייני?
תלוי בספק ובמדיניות שלו. לפני אימוץ צריך לבדוק היכן הקוד מעובד, האם הוא נשמר בשרתי הספק, האם משתמשים בו לאימון מודלים, והאם קיימת גרסת self-hosted. לחברות עם דרישות רגולטוריות מחמירות זה שיקול מכריע לא פחות מאיכות הסקירה.
כמה עולה כלי AI לסקירת קוד לצוות פיתוח?
התמחור משתנה מאוד בין הכלים: חלק גובים לפי מספר מפתחים וחלק לפי נפח הסקירות בפועל. בצוות בינוני ההבדל בין מודלי התמחור יכול להגיע לאלפי דולרים בשנה, ולכן מומלץ לחשב עלות שנתית לפי קצב ה-pull requests האמיתי של הצוות ולא לפי מחיר הכניסה.
דרגו את הכתבה
הדירוג עוזר לנו לדעת מה שווה לכם.
תגובות