Cyera: עוד 400 מיליון דולר מגולדמן זאקס לאבטחת סוכני AI
Cyera הודיעה על השקעה נוספת של 400 מיליון דולר מגולדמן זאקס כהרחבה לסבב G, בשווי של מעל 12 מיליארד דולר, לחיבור אבטחת מידע וזהויות בעידן סוכני AI.

Cyera הודיעה ב־22 בספטמבר 2026 על השקעה נוספת של 400 מיליון דולר מ־Goldman Sachs, כהרחבה לסבב G, ומסרה ששווייה כעת מעל 12 מיליארד דולר. מעבר לסכום, היעד שהציגה החברה הישראלית נוגע לשאלה מעשית עבור עסקים שמכניסים סוכני AI לעבודה: איך מחברים אבטחת מידע וזהויות כדי לשלוט במה שהסוכנים יכולים לראות ולעשות.
מה הוכרז, ומה אי אפשר להסיק מהשווי
זו השקעה שעליה החברה הודיעה בפועל, ולא דיווח על מגעים לקראת גיוס. עם זאת, חשוב לדייק גם בכותרת העסקית: Cyera מסרה שווי של מעל 12 מיליארד דולר, ולא שווי מדויק. ההשקעה הנוספת היא הרחבה לסבב G, ולכן אין להציג אותה כסבב חדש ונפרד.
החברה מייעדת את הכסף לקידום שילוב בין אבטחת מידע לזהויות, בהקשר של גישה ופעולות של סוכני AI בארגונים. אלה תחומים משלימים: אבטחת מידע עוסקת, בין היתר, בנתונים שעליהם צריך להגן; ניהול זהויות והרשאות עוסק בשאלה מי רשאי לגשת אליהם ובאילו תנאים. סוכן שמבצע משימה עסקית מחייב הסתכלות על שני הצדדים יחד.
הגבול בין הודעה להבטחה: ההשקעה והייעוד שלה הוכרזו, אבל התחקיר אינו מפרט מוצרים חדשים, מועדי השקה, מחירים או מדדי ביצועים. אין להסיק מסכום הגיוס אילו יכולות כבר זמינות ללקוחות.
הבעיה העסקית: סוכן לא רק קורא תשובות
כאשר מערכת AI משמשת רק לניסוח טקסט שהעובד בודק, הסיכון שונה מזה של מערכת שמקבלת גישה לכלים ארגוניים ומבצעת פעולות. סוכן שמחובר למערכת שירות, למשל, עשוי להזדקק לקריאת פנייה ולהיסטוריית הזמנות. לא נובע מכך שהוא צריך גם לייצא את מאגר הלקוחות, לשנות פרטי תשלום או לגשת למסמכים של מחלקה אחרת.
זהו תרחיש המחשה, לא תיאור של לקוח או מוצר של Cyera. הוא מדגים מדוע עצם היכולת לחבר סוכן למערכת אינה מספיקה: צריך להגדיר את גבולות התפקיד שלו. הרשאה רחבה שניתנה כדי להקל על ניסוי עלולה להפוך לבעיה כאשר אותו ניסוי עובר לסביבת עבודה אמיתית, עם נתוני לקוחות ופעולות שקשה לבטל.
החיבור בין מידע לזהויות נועד להתמודד עם הפער הזה ברמת הבקרה. לא מספיק לדעת שמסמך מכיל מידע רגיש; צריך גם לדעת באיזו זהות הסוכן ניגש אליו ומה מותר לו לעשות בהמשך. מנגד, זיהוי תקין של הסוכן אינו מבטיח שכל שימוש שלו בנתונים מתאים למטרה העסקית שלשמה הופעל.
השאלה העסקית אינה רק אם הסוכן מצליח לבצע את המשימה, אלא אם אפשר להגביל אותו למשימה הזאת בלבד.
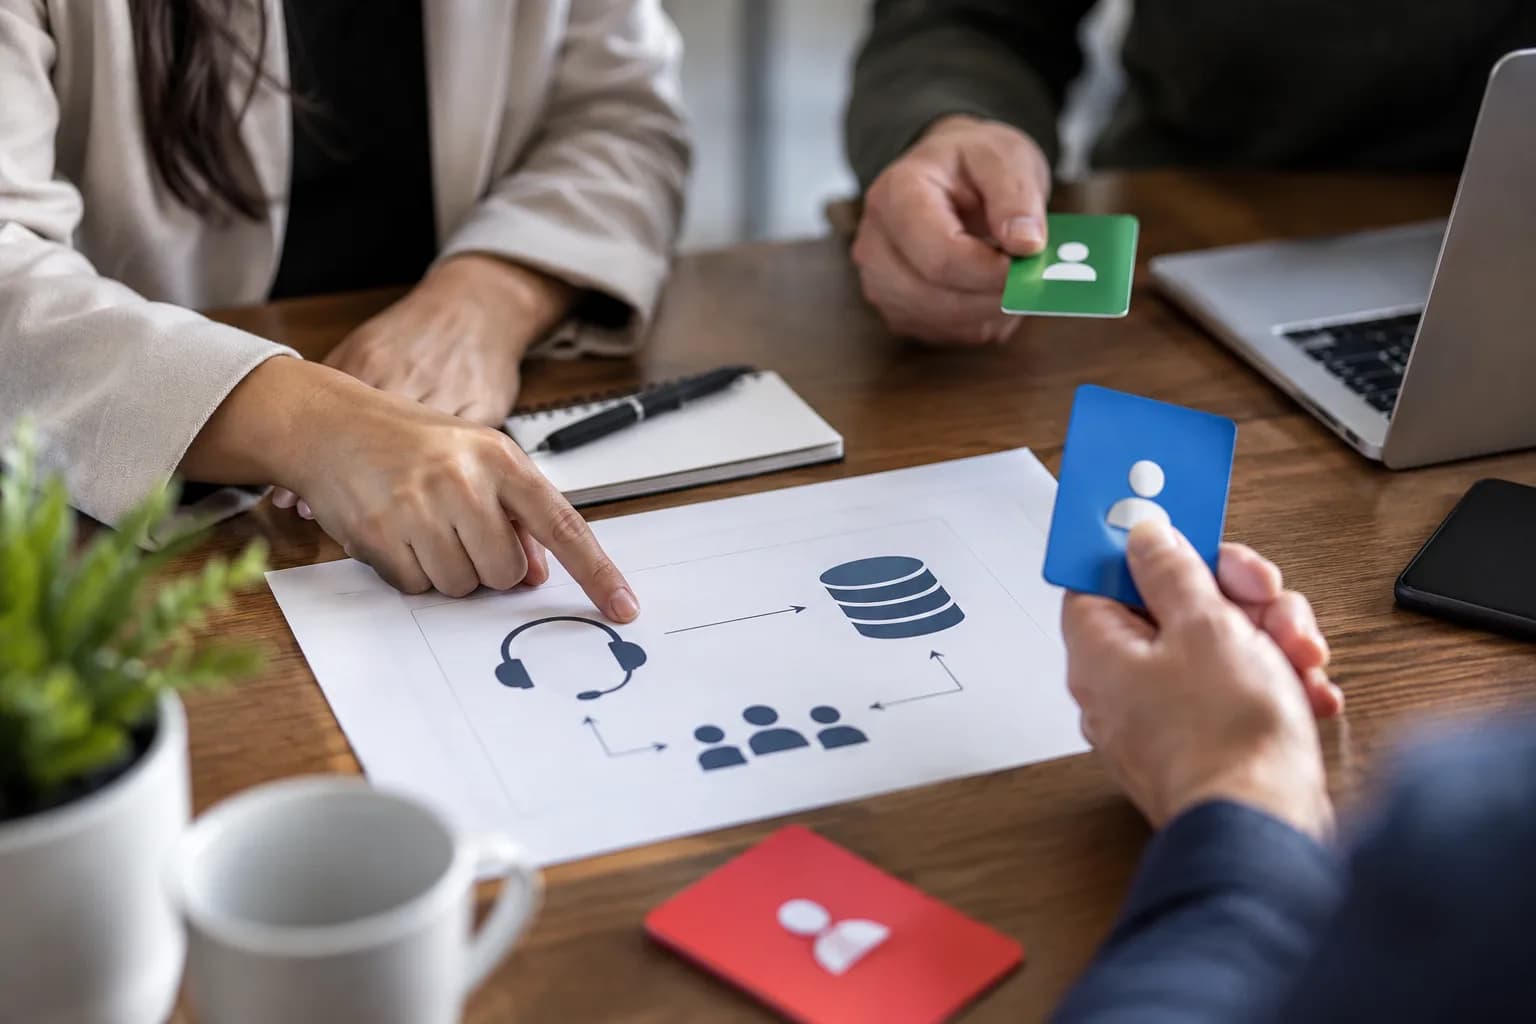
המשמעות לישראל: לקנות בקרה, לא רק אוטומציה
עבור עסק ישראלי שבוחן סוכן AI למוקד שירות, למחלקת כספים או לתפעול, ההודעה מציפה סעיף שצריך להיכלל בתוכנית ההטמעה: ניהול הסיכון שנוצר מהחיבור למידע. התקציב אינו יכול להסתכם בעלות השימוש במודל ובפיתוח החיבור. כדאי לכלול בו גם מיפוי הרשאות, בדיקות, תיעוד וטיפול בתקלות.
בחברה קטנה בארץ, שבה אותו צוות עשוי לטפל גם בתשתיות וגם בהטמעת AI, כדאי להתחיל בתהליך עסקי צר. לדוגמה, סוכן שמכין טיוטת תשובה לפניית לקוח יכול לקבל גישת קריאה מוגבלת, בלי סמכות לשנות את החשבון. רק לאחר בדיקה אפשר לשקול הרחבה לפעולות נוספות. זו המלצת יישום, לא דרישה שמיוחסת ל־Cyera.
- למפות את הנתונים: אילו מאגרים נחוצים למשימה, ואיזה מידע אישי או עסקי אפשר להשאיר מחוץ להישג ידו של הסוכן.
- להפריד הרשאות: קריאה, עדכון וייצוא הם שימושים שונים, ולא צריכים להגיע אוטומטית באותה חבילת גישה.
- להגדיר זהות ואחריות: באיזו זהות הסוכן פועל, מי מאשר את ההרשאות ומי אחראי לבדוק חריגות.
- לקבוע נקודות אישור: שינוי פרטי תשלום או שליחת מידע מחוץ לארגון יכולים להצדיק אישור אנושי מראש.
- לבדוק יכולת עצירה: כיצד מבטלים גישה, עוצרים פעולה ומבררים בדיעבד מה הסוכן עשה.
לסטארטאפ ישראלי שמוכר סוכנים לארגונים, המשמעות היא גם מסחרית. בהדגמת מכירה כדאי להראות לא רק משימה שהסתיימה בהצלחה, אלא גם ניסיון לבצע פעולה אסורה שנחסם כראוי. יכולת להסביר את גבולות המערכת יכולה לסייע לשיחת הרכש, במיוחד כאשר צוותי אבטחה ומשפט צריכים לאשר את ההטמעה.
מה ההשקעה אומרת על ההזדמנות העסקית
אפשר לקרוא את ההשקעה ב־Cyera כביטוי לאמון עסקי בחיבור בין אבטחת מידע, זהויות ואימוץ סוכני AI. אבל עסקה אחת, גם בהיקף הזה, אינה מוכיחה את גודל השוק או את קצב הרכישות של לקוחות. מההודעה גם אי אפשר להסיק כמה מהפעילות העסקית של החברה קשור כיום לסוכנים.
ההיגיון העסקי ברור יותר מהתחזית: ככל שארגון מעניק לסוכן סמכות רחבה יותר, כך גדל הצורך להגדיר את גבולותיה ולבדוק שהם נשמרים. עבור חברות הסייבר הישראליות, זו הזדמנות לפתח שכבת בקרה סביב שימושים עסקיים ב־AI, ולא בהכרח להתחרות בפיתוח המודלים עצמם. מימוש ההזדמנות תלוי בתועלת שהלקוחות יוכלו לבדוק בפועל.
מה לבדוק בהמשך, מעבר לכותרת הגיוס
המבחן הבא הוא המעבר מייעוד ההשקעה ליכולות שאפשר לבחון. מנהלי אבטחה ורכש צריכים לחפש פירוט של המערכות הנתמכות, אופן האכיפה, תיעוד הפעולות והטיפול בחריגות. חשוב במיוחד להבחין בין כלי שמתריע על פעולה בעייתית אחרי שבוצעה לבין כלי שמסוגל למנוע אותה מראש.
נכון ל־29 בספטמבר 2026, החדשות המאומתות בתחקיר הן ההשקעה הנוספת והכיוון ש־Cyera הציגה. עבור עסק בישראל, המסקנה המעשית אינה למהר לקנות בעקבות הגיוס, אלא להכניס שאלות על מידע, זהויות והרשאות כבר לשלב תכנון הסוכן. כך אפשר לבחון את האוטומציה יחד עם גבולות האחריות שלה, ולא לנסות להוסיף אותם אחרי שהמערכת כבר פועלת.
שאלות נפוצות
כמה כסף גייסה Cyera ומה השווי שלה?
ב־22 בספטמבר 2026 הודיעה Cyera על השקעה נוספת של 400 מיליון דולר מ־Goldman Sachs, כהרחבה לסבב G. החברה מסרה ששווייה מעל 12 מיליארד דולר, אך לא פרסמה שווי מדויק.
למה מיועדת ההשקעה החדשה ב־Cyera?
לפי הודעת החברה, ההשקעה נועדה לקדם שילוב של אבטחת מידע וזהויות לצורך שליטה בגישה ובפעולות של סוכני AI בארגונים. ההודעה אינה כשלעצמה אישור לזמינות של מוצר מסוים או לפירוט היכולות שלו.
מה צריך לבדוק לפני שנותנים לסוכן AI גישה למידע עסקי?
צריך להגדיר לאילו נתונים הסוכן רשאי לגשת, באיזו זהות הוא פועל ואילו פעולות מחייבות אישור אנושי. חשוב לבדוק גם תיעוד פעולות, אפשרות לביטול הרשאות ויכולת לעצור את הסוכן במקרה של תקלה.
דרגו את הכתבה
הדירוג עוזר לנו לדעת מה שווה לכם.
תגובות