Rig Security גייסה 12 מיליון דולר לאבטחת סוכני AI בחשבונות עובדים
Rig Security הישראלית נחשפה עם גיוס סיד של 12 מיליון דולר. לדבריה, המוצר מזהה סוכני AI בחשבונות עובדים וחוסם פעילות מסוכנת בלי להשבית את העובדים.

Rig Security הישראלית נחשפה ב־29 בספטמבר 2026 והודיעה על גיוס סיד של 12 מיליון דולר, כדי לטפל בשאלה שמתעוררת כשנותנים לסוכן AI לעבוד בשם עובד: מי באמת ביצע את הפעולה בחשבון? החברה מציעה לזהות סוכנים הפועלים דרך חשבונות עובדים, ולדבריה לחסום פעילות מסוכנת שלהם בלי להשבית את העובד עצמו. לעסק שמחבר סוכנים למערכות ולמידע, זו הבטחה שנוגעת ישירות לרציפות העבודה, ולא רק לאבטחה.
החשיפה: גיוס סיד עם משקיעים מעולם הסייבר
את הגיוס הובילו Ten Eleven Ventures ו־Brightmind Partners, ובהשתתפות CrowdStrike Falcon Fund ואמי לוטבק, ממייסדי Wiz. חשוב לדייק בשני פרטים: 29 בספטמבר הוא מועד החשיפה וההודעה, ולא בהכרח היום שבו הכסף נסגר; והשתתפות לוטבק אינה השקעה של Wiz. גם השתתפות קרן ההשקעות של CrowdStrike אינה כשלעצמה הודעה על שילוב המוצר במערכות החברה.
הזווית העסקית של Rig ממוקדת: לא רק להגן על חשבון מפני מי שגנב את הסיסמה, אלא להבין מה מתרחש כאשר תוכנה פועלת באמצעות זהות של עובד. ההבחנה הזאת חשובה משום שהארגון עשוי לאשר לסוכן גישה במכוון. במקרה כזה, מקור הסיכון אינו בהכרח פריצה לחשבון, אלא פעולה שלא הייתה אמורה להתבצע במסגרת הגישה שניתנה.
המשקיעים מעניקים לחברה נקודת פתיחה מעניינת, אבל סכום הגיוס אינו ראיה ליעילות המוצר. בתחקיר שסופק אין פירוט של שיעורי זיהוי, היקף פריסה אצל לקוחות או מבחן עצמאי ליכולת להפריד בין פעילות העובד לפעילות הסוכן. לכן נכון לקרוא את החשיפה כהצגת חברה והצעת ערך, לא כהוכחה שהבעיה כבר נפתרה.
הבעיה: חשבון מוכר לא תמיד אומר פעולה רצויה
ניקח תרחיש המחשה: עובדת מכירות מבקשת מסוכן להכין סיכום לקראת פגישה עם לקוח. לצורך המשימה הוא מקבל גישה למערכת CRM דרך החשבון שלה. קריאת פרטי הלקוח עשויה להיות חלק מהמשימה, אבל ייצוא רשימת הלקוחות כולה או שינוי גורף של הרשומות כבר דורשים הצדקה אחרת. עצם העובדה שהחשבון מורשה להיכנס למערכת אינה מספיקה כדי להחליט שכל פעולה מתוכו רצויה.
כאן נמצאת ההבחנה ש־Rig מבקשת למכור: בין הזהות שהמערכת מכירה לבין הגורם שפועל באמצעותה. ניטור שמציג רק את שם העובדת עלול להשאיר את צוות האבטחה בלי ההקשר הדרוש להחלטה. מנגד, חסימה של החשבון כולו עשויה לעצור גם עבודה לגיטימית. אם אפשר לזהות ולעצור רק את פעילות הסוכן המסוכנת, ניתן לצמצם את הפגיעה התפעולית.
השאלה אינה רק מי רשאי להיכנס לחשבון, אלא מי פועל מתוכו ומה מותר לו לעשות.
זוהי גם נקודת המבחן הטכנית. צריך להבחין בין עובד, סוכן ותהליכי אוטומציה אחרים, ולעשות זאת באופן שמאפשר תגובה ממוקדת. התחקיר אינו מפרט כיצד Rig מבצעת את ההבחנה הזאת, באילו מערכות היא תומכת או באיזו שכבה מתבצעת החסימה. אלה אינם פרטים שוליים: הם קובעים אם ההבטחה מתאימה לסביבת העבודה של לקוח מסוים.
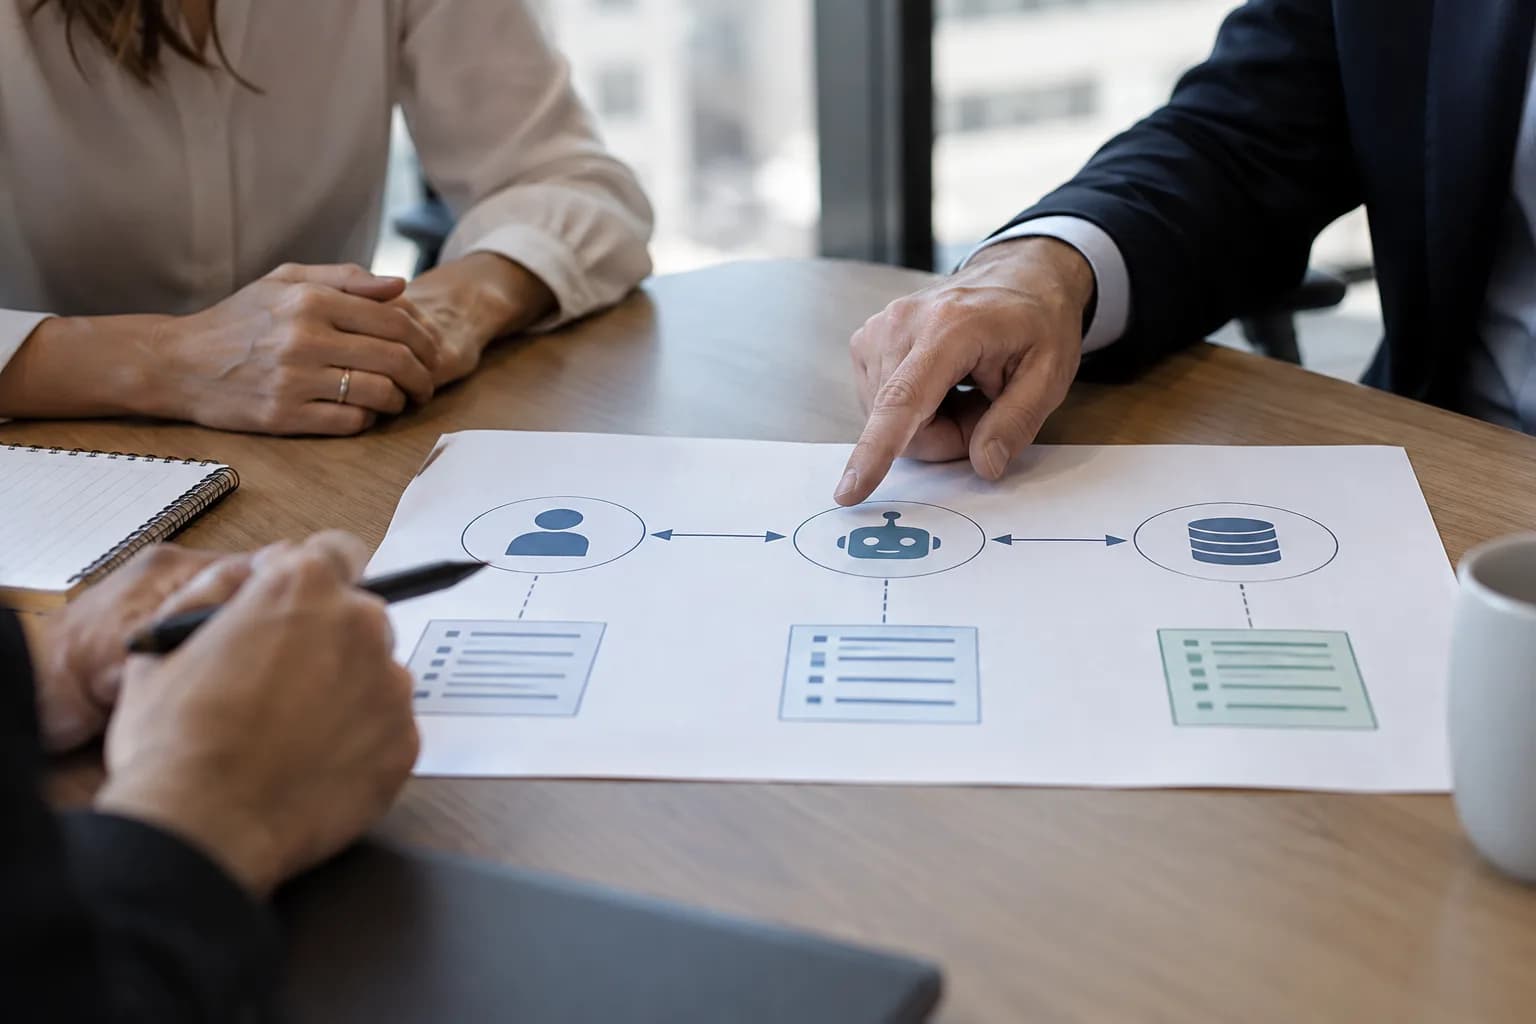
למה זה משנה לעסקים בישראל
בחברה ישראלית שמפעילה צוות קטן של IT ואבטחה, העלות של אירוע אינה מסתכמת בחקירה. חסימת חשבון של איש מכירות, מנהלת כספים או נציג שירות יכולה לעכב טיפול בלקוחות ובספקים. לכן, היכולת הנטענת לעצור את הסוכן בלי להשבית את העובד היא בעיקר הצעה לצמצום הפרעה עסקית. את הערך שלה צריך לבדוק מול תהליכי העבודה בפועל.
לסטארטאפ ישראלי שמוכר ללקוחות ארגוניים בחו״ל, יש כאן גם שאלת מוצר. אם הוא מבקש מהלקוח לחבר סוכן לחשבון קיים, כדאי שיוכל להסביר כיצד מתועדות פעולות הסוכן, כיצד מבטלים את הגישה ומה נשאר פעיל לאחר הביטול. מוצר אבטחה חיצוני עשוי לסייע, אך אינו מחליף תכנון ברור של הרשאות ושל אחריות לפעולות.
אל תבלבלו בין חשבון מורשה לבין פעולה מאושרת. גם סוכן שפועל בהרשאה צריך גבולות גישה, תיעוד ומנגנון עצירה. הטענה של Rig לחסימה בלי השבתת העובד היא טענת החברה, ויש לאמת אותה בסביבת הארגון.
הצעד המעשי הראשון אינו בהכרח רכישה. כדאי להכין רשימה של הסוכנים שמחוברים למערכות העסק, לזהות מי אישר כל חיבור ולבדוק אם הם משתמשים בחשבונות עובדים או בזהויות נפרדות. במערכות שמאפשרות זאת, זהות נפרדת והרשאות מצומצמות עשויות להקל על הבקרה. עצם המיפוי יכול לחשוף פער בין מה שהארגון חושב שהסוכן עושה לבין מה שהגישה שלו מאפשרת.
מה צריך לבדוק לפני פיילוט עם Rig
למנהלי אבטחה ורכש כדאי לתרגם את הבטחת המוצר לתרחישים שאפשר לבדוק, ולא להסתפק בהדגמה שבה הסוכן מבצע פעולה חריגה וברורה. המבחן החשוב הוא גם מה קורה כאשר פעילות אוטומטית ופעילות אנושית לגיטימית מתרחשות באותו חשבון ובסמיכות זו לזו.
- כיסוי: אילו מערכות ארגוניות וסוגי חיבור נתמכים, והאם הם כוללים את הכלים שבהם העסק משתמש?
- זיהוי: כיצד המוצר מבדיל בין סוכן AI, עובד ואוטומציה רגילה, ומה מוצג לצוות האבטחה כהסבר?
- חסימה: האם אפשר לעצור פעולה או גישה של הסוכן בלבד, ומה בדיוק קורה לעבודת העובד באותו רגע?
- תפעול: כיצד מטפלים בזיהוי שגוי, מי מוסמך לבטל חסימה ואיך משחזרים את רצף האירועים?
- מידע: אילו נתונים המוצר אוסף, היכן הם נשמרים ולמי יש גישה אליהם?
פיילוט שימושי צריך לכלול גם משימות רגילות וגם חריגות מתוכננות, בסביבה מבוקרת וללא סיכון למידע אמיתי. למשל, אפשר לבדוק קריאה מותרת של רשומה מול ניסיון ייצוא שאינו נדרש למשימה. מטרת הבדיקה היא לא רק לגלות אם נוצרה התראה, אלא להבין אם התגובה עצרה את הפעילות הנכונה והשאירָה את העבודה המותרת זמינה.
מה הלאה: מהגיוס להוכחת ערך
החשיפה של Rig מציבה הצעת ערך שקל להסביר אך צריך להוכיח: לאפשר לארגון להמשיך להשתמש בסוכנים בלי לאבד שליטה על הפעולות שהם מבצעים בשם עובדים. בהמשך יהיה חשוב לראות פירוט של אינטגרציות, דוגמאות פריסה וראיות ליכולת לחסום באופן ממוקד. עבור עסקים בישראל, שאלת הרכש המרכזית אינה מי השקיע בחברה, אלא האם הפתרון מפחית סיכון בלי ליצור עומס תפעולי חדש.
שאלות נפוצות
מה עושה Rig Security?
Rig Security היא חברה ישראלית שמציעה לזהות סוכני AI הפועלים דרך חשבונות עובדים. לדבריה, היא יכולה לחסום פעילות מסוכנת של הסוכנים בלי להשבית את העובד, אך בתחקיר שסופק אין פירוט טכני או בדיקת ביצועים עצמאית.
כמה כסף גייסה Rig Security ומי המשקיעים?
ב־29 בספטמבר 2026 נחשפה Rig Security והודיעה על גיוס סיד של 12 מיליון דולר. את הגיוס הובילו Ten Eleven Ventures ו־Brightmind Partners, ובהשתתפות CrowdStrike Falcon Fund ואמי לוטבק, ממייסדי Wiz. זהו מועד ההודעה, ולא בהכרח מועד סגירת הגיוס.
למה צריך לאבטח סוכן AI שמשתמש בחשבון עובד?
כשסוכן משתמש בחשבון עובד, זיהוי החשבון לבדו לא בהכרח מסביר מי יזם את הפעולה ובאיזה הקשר. לכן חשוב להגביל הרשאות, לתעד פעולות ולבדוק אם אפשר לעצור את הסוכן בלי לפגוע בעבודה התקינה של בעל החשבון.
דרגו את הכתבה
הדירוג עוזר לנו לדעת מה שווה לכם.
תגובות